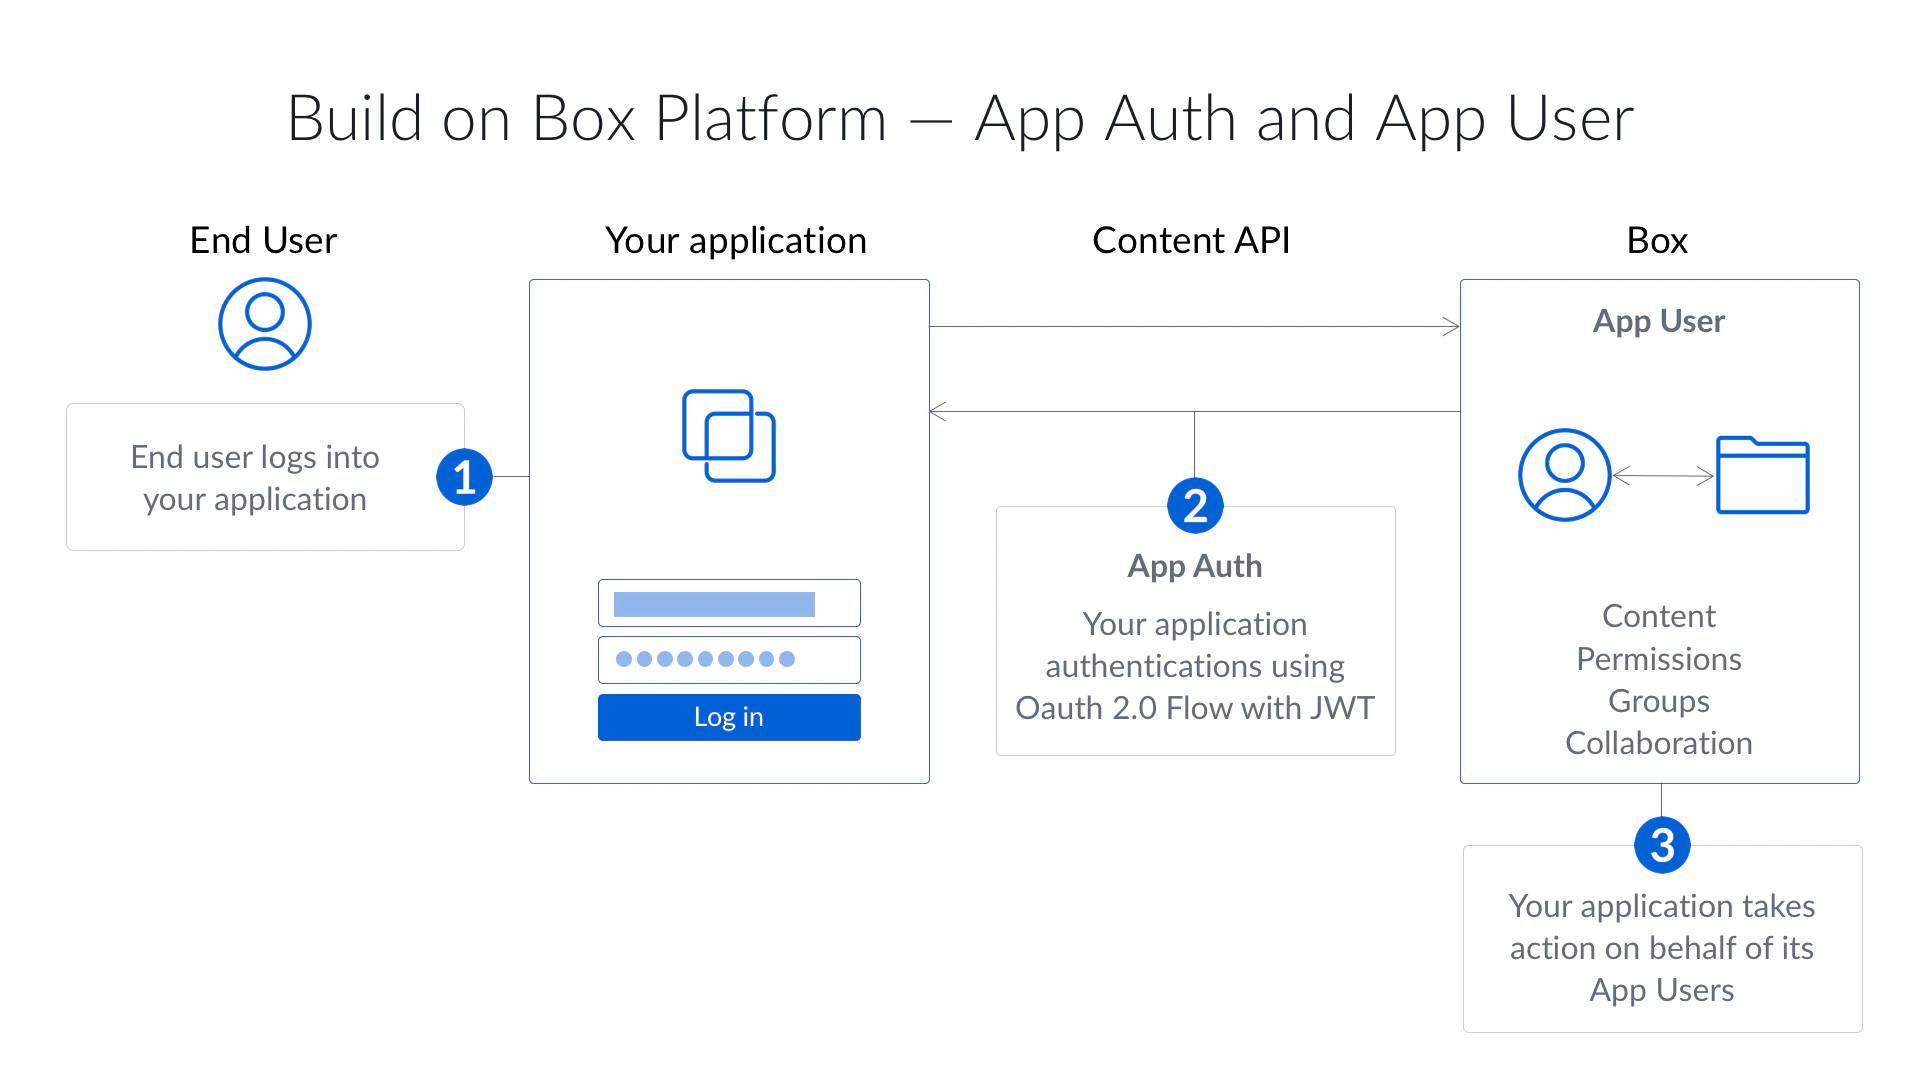
サーバー側の認証にJSONウェブトークン (JWT) を使用すれば、ユーザーが介在しなくてもアプリケーションがBox APIから認証を受けることができます。JWTは、効果的にサーバー間認証を実現するよう設計されたオープンスタンダードです。
JWTを使用するサーバー側認証はで使用できます。この認証方法ではエンドユーザーによる操作が必要ありません。また、適切な権限が付与されていれば、この認証方法を使用して、社内の任意のユーザーの代理で操作することができます。
仕組み
JWT認証では、アプリケーションがシークレットをそのまま送信することはありません。代わりに、有効期間の短いアサーションに秘密キーで署名し、そのアサーションをアクセストークンと交換します。Box側は対になる公開キーのみを保持しているため、秘密キーがインフラストラクチャの外に出ることがありません。この一連の流れは、4段階で構成されています。
- アプリケーションがアプリケーションの詳細とキーペアを読み込みます。これは通常、Boxが自動生成した
config.jsonから読み込みます。
- 秘密キーが、対応するパスフレーズで復号化されます。
- アプリケーションが認証の対象を特定したJWTアサーションを作成し、そのアサーションに秘密キーで署名します。
- アサーションがアクセストークンと交換されます (トークンの有効期間は60分間です)。
JWTアプリの作成
JWTを使用するには、[アプリの新規作成] ダイアログで [サーバー認証] アプリを作成して [JWT] を選択します (デフォルトで選択されているのは [クライアント資格情報許可] です)。後から方法を変更できるかどうかは、企業の [サーバーアプリの認証タイプの切り替え (CCGまたはJWT)] の設定に応じて決まります。この設定は、Enterpriseの場合には無効がデフォルトです。有効になっている場合には、いつでもことができます。
JWTアプリケーションを承認すると、が自動的に生成され、これが認証時に使用されるデフォルトのアクセストークンになります。サービスアカウントには管理者と同様の権限が付与されるため、JWTアプリケーションは使用する前に必要があります。
Last modified on October 1, 2026