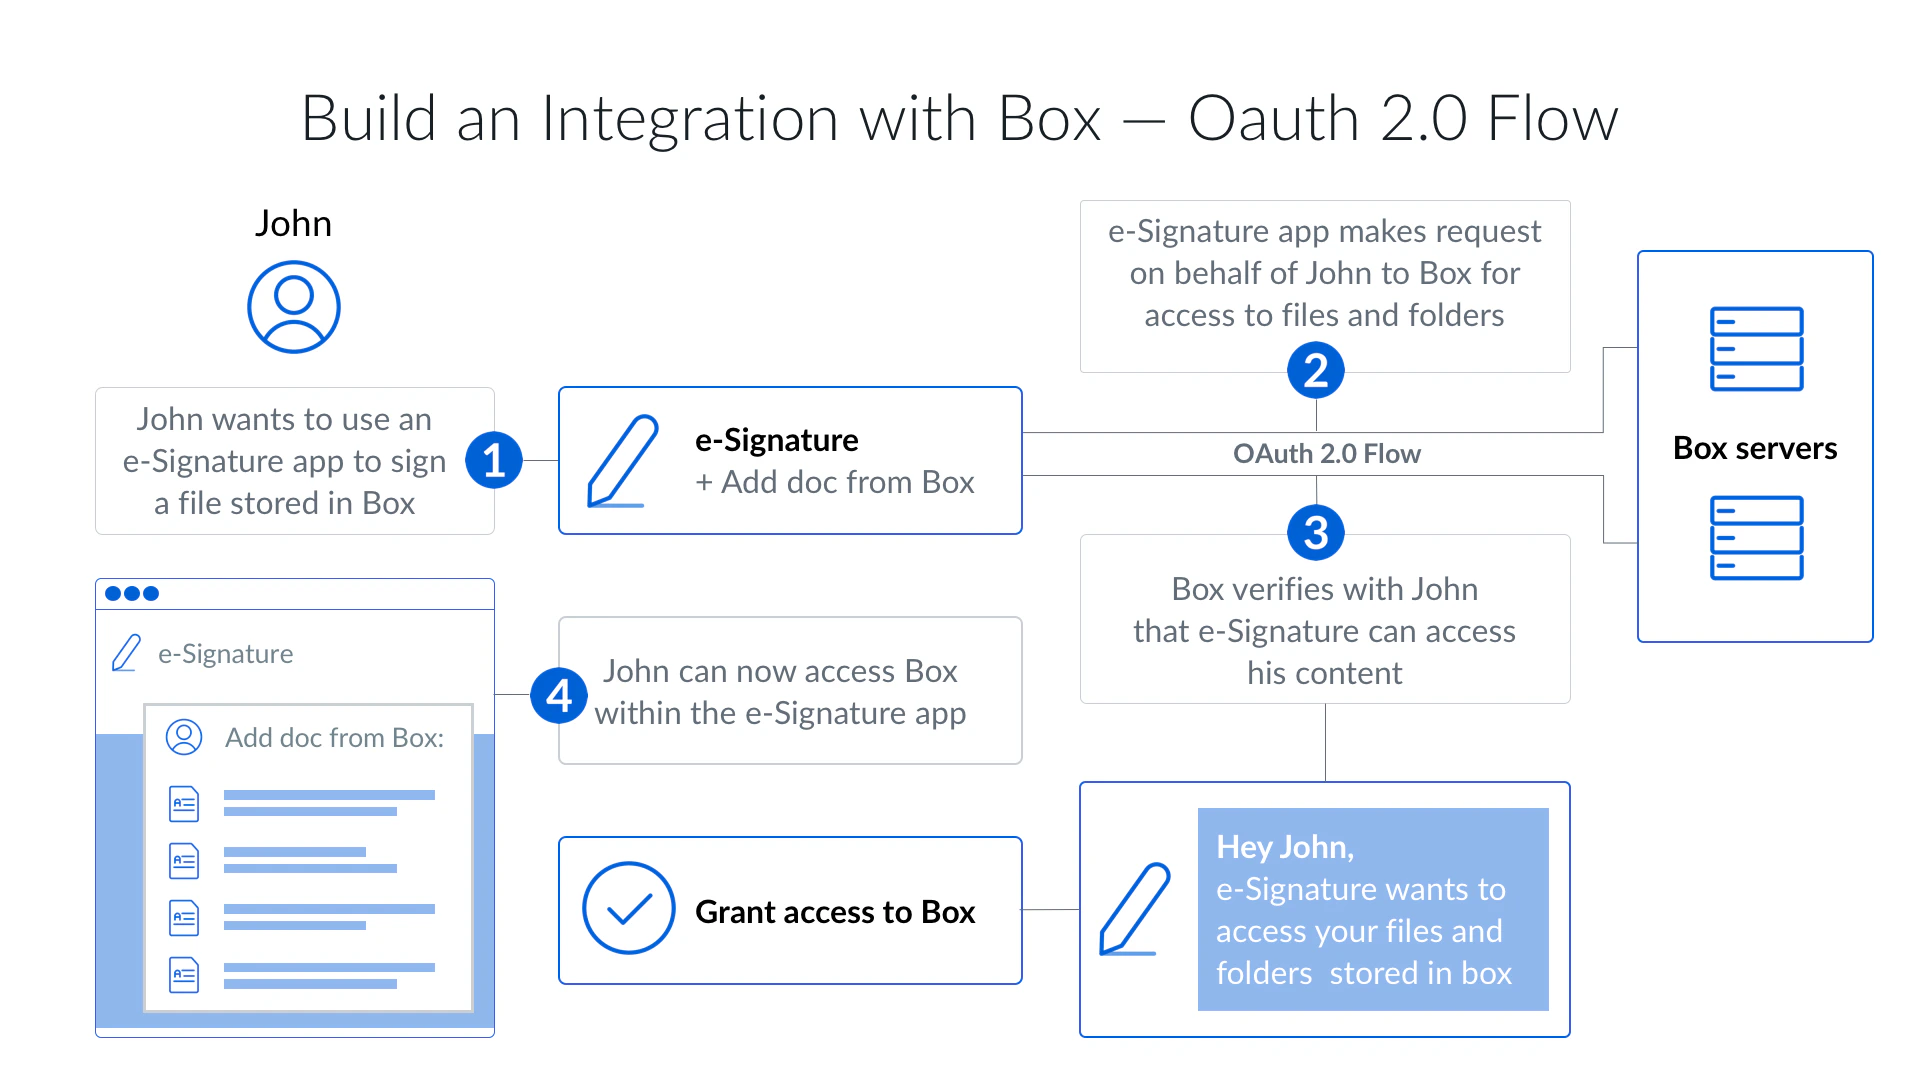
クライアント側OAuth 2.0は、Box APIに対してユーザーを認証する最も簡単な方法の1つです。これは、ユーザーがアプリケーションから他のアプリケーションにある自分のデータにアクセスできるようにすることを目的としたオープンスタンダードです。
Twitter、Facebook、またはGoogleを使用してウェブサイトにログインしたことがあれば、OAuth 2.0を使用したことがあると考えられます。
仕組み
Boxのクライアント側認証では、ユーザーがアプリケーションからBoxウェブアプリにリダイレクトされ、そこでログインしてから、アプリケーションにデータに対するアクセス権限を付与するという流れになっています。一連の流れは、以下の4段階で構成されています。
- アプリケーションがクライアントIDと登録済みのリダイレクトURIに基づいて承認URLを作成し、それをユーザーに送信します。
- ユーザーがBoxにログインし、アプリケーションが要求しているスコープを承認します。
- ユーザーが、有効期間の短い承認コードが付加されたリダイレクトURIにリダイレクトされます。
- アプリケーションが、承認コードとクライアントシークレットをアクセストークンと更新トークンに交換します。
トークンはサインインしたユーザーに紐付いているため、アプリケーションでは、そのユーザーが所有者またはコラボレータになっているコンテンツや、アプリケーションがそのユーザーのアカウントに作成したコンテンツにアクセスできます。クライアント側認証とサーバー側認証の主な違いについては、を参照してください。
Last modified on October 1, 2026