

前提条件
サーバー側認証を使用してPlatformアプリを設定するには、Box Enterpriseアカウントから開発者コンソールにアクセスできることを確認する必要があります。または、Developerアカウントにサインアップすることもできます。 Boxアカウントでは多要素認証 (MFA) も有効にする必要があります。Boxでは [構成] タブにアプリケーションのクライアントシークレットを表示する前にこれを有効にする必要があるためです。アプリの作成手順
サーバー認証アプリの作成
- Boxにログインして開発者コンソールに移動します。
- [新規アプリ] を選択します。
- アプリの種類として [サーバー] を選択します。
- [方法を選択してください] で [クライアント資格情報許可] を選択したままにしておきます。
- [作成] を選択します。
切り替えが有効になっている場合は、いつでも [構成] タブで [] に変更できます。詳細については、を参照してください。
アプリ承認
サーバー認証アプリケーションは、使用する前に承認する必要があります。承認プロセスはアカウントの種類によって異なります。 無料のDeveloperアカウント: アプリは作成時に自動的に承認されます。承認が完了しなかった場合は、[構成] タブに、アプリの承認を求めるプロンプトが表示されます。 Enterpriseアカウント: アプリの作成後に [構成] タブで、アプリを送信して管理者の承認を受けるよう求められます。 Enterprise管理者および共同管理者: [構成] タブで、アプリを作成後に直接承認できます。承認プロセスの詳細を確認する
基本的な構成
アプリケーションアクセス
アプリケーションのアクセスレベルにより、アプリからアクセスできるユーザーおよびコンテンツが決まります。デフォルトでは、アプリケーションで問題なく操作できるのは、そのとすべてののコンテンツのみです。企業の既存の管理対象ユーザーにもアクセスするには、開発者コンソールの [構成] タブにある [アプリアクセスレベル] に移動し、[アプリ + Enterpriseアクセス] に設定します。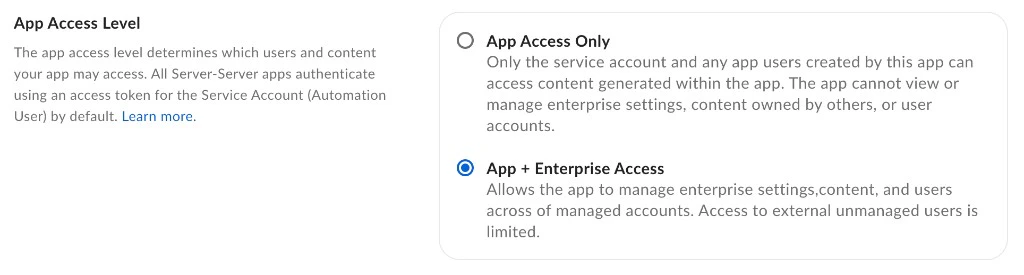
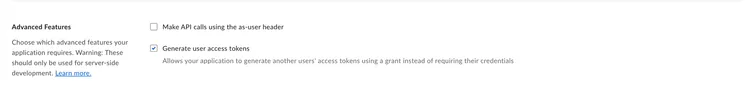
管理対象ユーザーまたは管理者として認証するには、[構成] タブにある [追加の構成] セクションで、[ユーザーアクセストークンを生成] を有効にします。
アプリケーションスコープ
アプリケーションのスコープにより、アプリケーションが呼び出すことができるエンドポイントとリソースが決まります。各オプションの詳細については、を参照してください。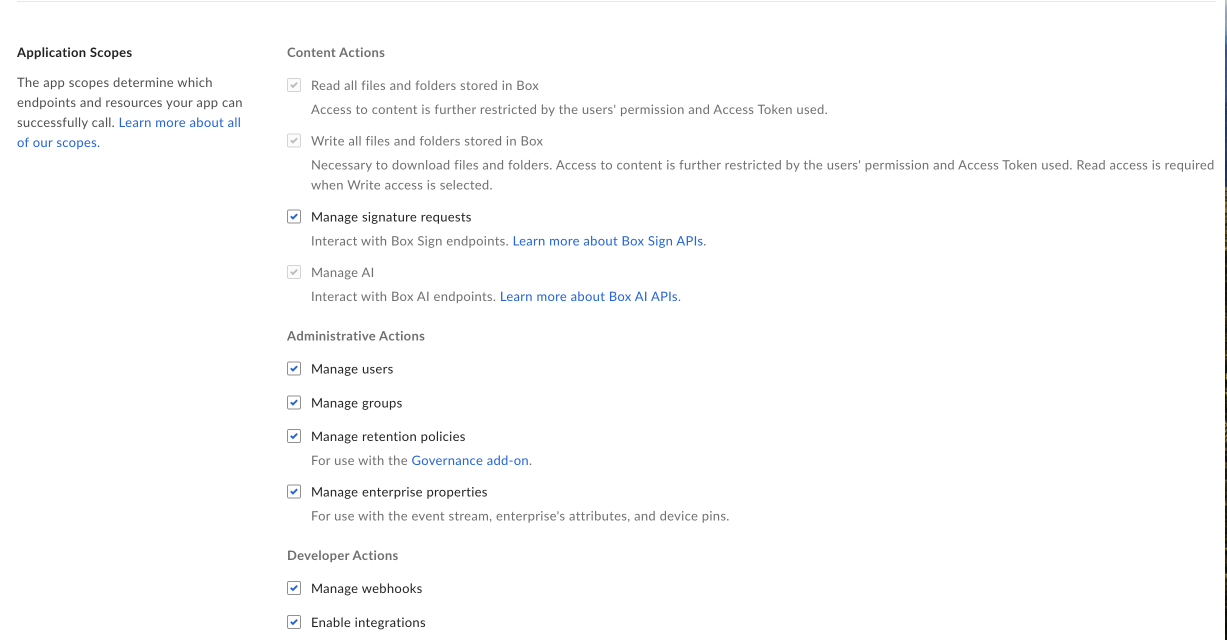
CORSドメイン
アプリケーションがJavaScriptでフロントエンドのブラウザコードからAPIコールを実行する場合は、クロスオリジンリソース共有 (CORS) のために、これらの呼び出しの実行元となるドメインを許可リストに追加する必要があります。すべてのリクエストがサーバー側のコードから発行される場合は、このセクションをスキップできます。 許可リストに完全なURIを追加するには、開発者コンソールの [構成] タブの下部にある [CORSドメイン] セクションに移動します。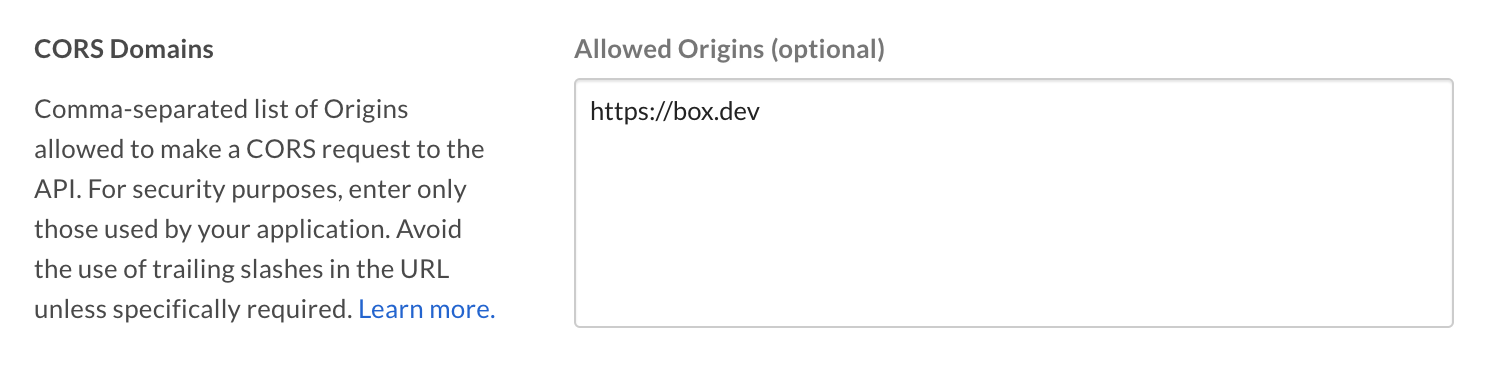
アクセストークンの取得
grant_typeをclient_credentialsに設定して、クライアントIDとクライアントシークレットをに送信し、認証対象となるサブジェクトを指定します。
一般的なエラー
Grant credentials are invalid (許可の資格情報が無効です)
認証中に、次のエラーが表示される場合があります。- 渡されたクライアントIDとクライアントシークレットが正しくないか、同じアプリケーションのものではありません。
-
選択したアプリケーションアクセスに基づいて
box_subject_idを使用することができません。
-
アプリケーションがユーザーアクセストークンを生成するように構成されていません。[構成] タブにある [高度な機能] セクションで、[ユーザーアクセストークンを生成] を有効にします。
- アプリケーションがBox管理コンソールで承認されていません。